
Certificarea fantomă: cum a plătit SEC 10,7 mil. $ pe minciuni
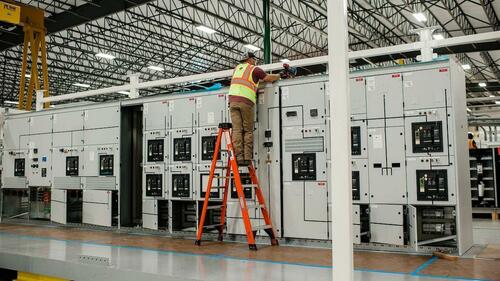
eea ce este prezentat oficial drept un simplu contract de stocare de date se dovedește, la o privire mai atentă, o poveste despre cât de ușor poate fi păcălit chiar un regulator financiar american — instituția care ar trebui, teoretic, să depisteze fraudele altora. Securities and Exchange Commission, gardianul piețelor de capital din SUA, a plătit 10,7 milioane de dolari pentru a-și stoca datele electronice într-un centru de date din Maryland, certificat — cel puțin pe hârtie — de o companie care, se pare, nici măcar nu există.
AiNET Corp. și fostul său director general, Deepak Jain, au acceptat recent să plătească 1,8 milioane de dolari pentru a stinge acuzațiile potrivit cărora ar fi încălcat False Claims Act, legea americană care sancționează fraudarea statului prin declarații false. Important de precizat: înțelegerea nu conține nicio recunoaștere de vinovăție — deci vorbim strict despre acuzații, nu despre un verdict definitiv.
Cronologia care ridică semne de întrebare
Când SEC a căutat un nou centru de date în 2012, a cerut ca furnizorul să dețină certificare Tier III — standardul care garantează funcționare neîntreruptă chiar și în timpul lucrărilor de mentenanță. Jain a depus documente prin care arăta că AiNET fusese certificată de o companie numită Uptime Council. Problema? O asemenea companie nu există.
Departamentul de Justiție al SUA a susținut ulterior că Jain ar fi redactat el însuși scrisorile de certificare și că nimeni nu ar fi inspectat vreodată efectiv centrul de date al AiNET. Mai mult, procurorii afirmă că Jain ar fi cumpărat chiar un domeniu web pentru „Uptime Council”, pentru a da impresia unei afaceri reale și funcționale. Numele nu e ales la întâmplare — seamănă izbitor de mult cu Uptime Institute, compania legitimă care certifică infrastructura centrelor de date la nivel global. Coincidență sau strategie deliberată de confuzie? Cititorul poate trage singur concluzia.
Când angajați ai SEC au vizitat facilitatea înainte de semnarea contractului, un angajat al AiNET i-ar fi împiedicat, potrivit acuzațiilor, să vadă anumite zone de infrastructură — exact cele care ar fi demonstrat că centrul nu îndeplinea standardele pretinse. Ce nu se menționează în rapoartele oficiale este cât de simplu a fost, aparent, să se blocheze accesul unor inspectori federali la informații esențiale pentru o decizie de zeci de milioane de dolari.
Probleme tehnice, plătite tot de contribuabili
Ulterior, SEC a raportat probleme de securitate, răcire și alimentare cu energie la facilitate, cheltuind resurse suplimentare pentru a le remedia — bani care, în cele din urmă, provin tot din buzunarul contribuabilului american. Când agenția a solicitat o nouă certificare în 2017, Jain ar fi redactat, potrivit acuzațiilor, o altă scrisoare „Uptime Council” care susținea că centrul fusese re-inspectat. Procurorii susțin însă că nicio inspecție nu a avut loc.
SEC a renunțat la această facilitate în 2018. Dar cine beneficiază de o certificare falsă timp de șase ani? Procurorii susțin că Jain ar fi continuat să promoveze aceeași certificare falsă către clienți privați până în 2024 — cu alte cuvinte, ani întregi după ce autoritatea federală însăși ar fi identificat problema, afacerea ar fi continuat nestingherită pe piața privată.
Avocații lui Jain au susținut anterior că AiNET și-a îndeplinit obligațiile contractuale și că nicio dată a SEC nu a fost pierdută sau compromisă — o apărare care, evident, nu răspunde la întrebarea de fond: cum a ajuns o certificare inventată să treacă de filtrele unei instituții federale timp de aproape un deceniu?
Context extins: paza care se auto-certifică
Cazul AiNET nu e izolat — se înscrie într-un tipar mai larg, vizibil și în alte sectoare critice, în care externalizarea verificărilor de securitate și conformitate către entități private, slab supravegheate, creează exact vulnerabilitatea pe care sistemul ar trebui să o prevină. Într-o epocă în care infrastructura digitală a statelor — de la baze de date guvernamentale la sisteme electorale — depinde tot mai mult de furnizori privați greu de verificat în timp real, întrebarea legitimă nu e doar „cum a fost posibil în acest caz”, ci „în câte alte contracte guvernamentale certificările sunt, de fapt, hârtii semnate de cel care ar trebui verificat”.
Concluzie: O certificare independentă nu valorează mai nimic atunci când, potrivit acuzațiilor, chiar contractorul își inventează propriul organism de certificare. Iar fondurile publice — indiferent de țară — rămân vulnerabile atât timp cât nimeni nu verifică cine verifică verificatorii.
Sursă: ZeroHedge News (zerohedge.com)
Acest articol a fost creat cu asistența inteligenței artificiale și verificat editorial de Redactia.