
Pentagonul și camerele Flock: cine vede cine intră acolo?
ediul celei mai puternice armate din lume și-a instalat, fără licitație publică, un sistem de supraveghere despre care propriii critici din Congresul SUA spun că ar putea trimite date direct către China, Rusia și Iran. Ceea ce oficial e prezentat drept o simplă măsură de securitate ascunde, de fapt, o vulnerabilitate pe care nimeni nu pare grăbit să o recunoască public.
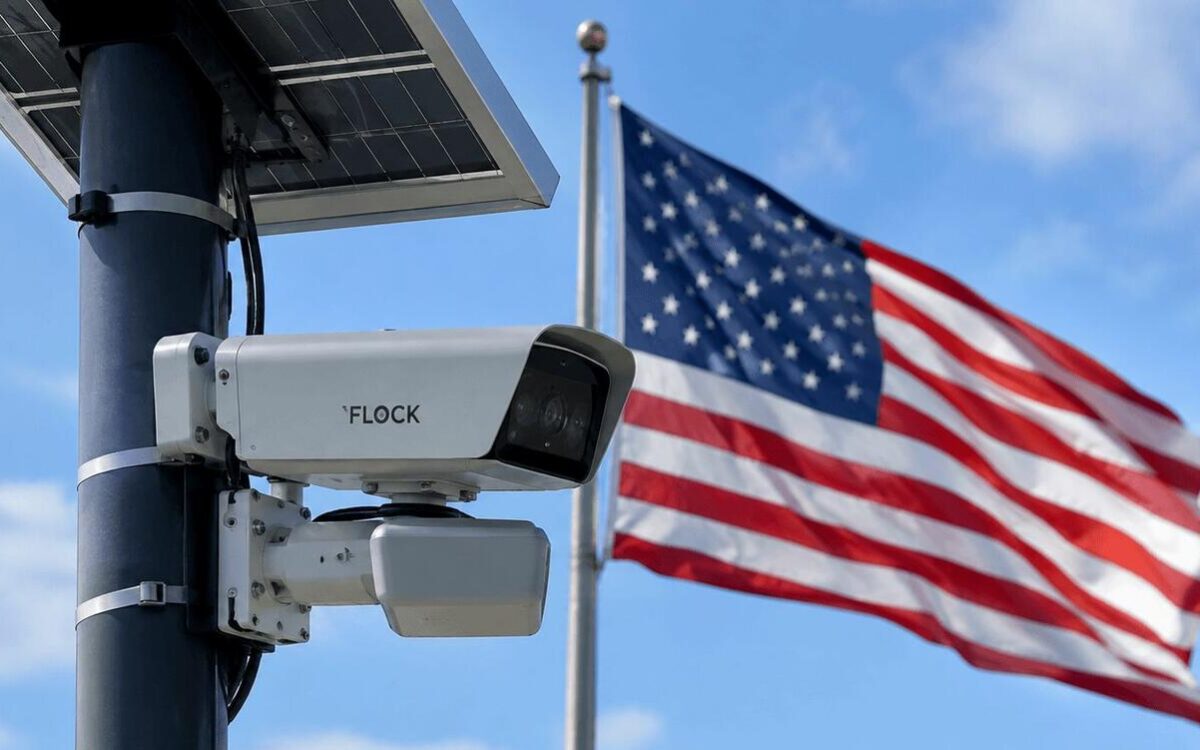
Pentagonul, sediul Departamentului Apărării al SUA, este înconjurat de sisteme de securitate în valoare de miliarde de dolari. Dar printre aceste straturi de protecție s-a strecurat, discret, un echipament controversat: cel puțin nouă camere automate de recunoaștere a plăcuțelor de înmatriculare (ALPR), fabricate de compania Flock Safety, montate direct pe traseele de acces în parcările clădirii — inclusiv pe cele folosite zilnic de angajații Departamentului Apărării.
Instalate fără concurență, cumpărate „pe furiș”
Povestea începe în 2021, când Departamentul Apărării a semnat cu firma din Virginia M.C. Dean Inc. un contract de tip „Indefinite Delivery/Indefinite Quantity” — un mecanism care permite emiterea de „comenzi de livrare” rapide, fără licitație separată, ori de câte ori apare o nevoie nouă. Exact așa a ajuns Flock Safety în incinta Pentagonului: nu printr-un contract direct, ci printr-o comandă emisă în septembrie, în valoare de 112.000 de dolari, la care se adaugă o comandă anterioară de 404.000 de dolari legată de ideea unui „sistem de recunoaștere a plăcuțelor” pentru întreaga zonă de parcări a Pentagonului.
Cine beneficiază de fapt de această decizie rămâne neclar. Nici Departamentul Apărării, nici M.C. Dean, nici subcontractorii implicați nu au răspuns la solicitările de comentarii. Instalarea propriu-zisă a fost realizată cu ajutorul firmei ThunderCat Technology — descrisă de Brennan Center drept un simplu „intermediar” care revinde tehnologie produsă de alte companii. Coincidență sau nu, ThunderCat apare recent și într-un proces din Maryland, alături de Flock, acuzată că ar fi vândut date către terți, inclusiv către agenția americană de imigrări ICE.
Camerele care „nu au fost niciodată sparte” — dar au fost accesate fără parolă
Flock Safety insistă public că nu a fost niciodată victima unui atac cibernetic. Criticii, însă, arată altceva: cercetătorul și hackerul Jon Gaines susține că unele dintre dispozitivele companiei pot fi compromise în aproximativ 30 de secunde. Întrebat direct dacă privește camerele Flock din Pentagon ca pe un risc real de securitate, Gaines a răspuns fără ezitare: „absolut”. Mai mult, a precizat că, prin proiectare, clientul — în acest caz chiar Pentagonul — nu are niciun control sau vizibilitate asupra securității fizice a dispozitivelor montate de Flock.
Senatorul Ron Wyden și deputatul Raja Krishnamoorthi, ambii membri ai comisiilor de Informații din Congres, au trimis anul trecut o scrisoare oficială cerând o anchetă a FTC privind „practicile de securitate cibernetică neglijente” ale companiei. Wyden a mers și mai departe atunci când a fost întrebat despre camerele din parcarea Pentagonului: a numit decizia „evident proastă” și a sugerat, sarcastic dar tăios, că datele ar putea fi trimise direct către China, Rusia și Iran, dat fiind istoricul problematic al Flock în materie de securitate cibernetică.
De ce contează cine intră pe poarta Pentagonului
Departamentul Apărării știe deja, prin permisele de parcare, cine sunt angajații care intră zilnic. Valoarea reală a sistemului ALPR stă în capacitatea de a documenta șoferii necunoscuți — util, de exemplu, în identificarea unor amenințări similare cu incidentul din 2022, când un bărbat din Virginia a încercat să forțeze punctele de control ale Pentagonului cu mașina, mărturisind ulterior că voia „să omoare oameni”. Dar aceeași bază de date, dacă ajunge în mâini greșite, poate deveni o listă detaliată a oficialilor din securitatea națională văzuți intrând zilnic în clădire — exact tipul de informație pe care Agenția de Protecție a Forțelor Pentagonului (PFPA) încearcă să o țină departe de ochii publicului, motiv pentru care fotografierea clădirii este interzisă prin lege.
Ce nu se menționează în rapoartele oficiale este că sistemul nu are nevoie să fie „spart” tehnic pentru a deveni periculos: e suficient ca o singură persoană cu acces autorizat să folosească datele în mod abuziv sau să le partajeze necorespunzător. Institute for Justice, o organizație libertariană critică la adresa Flock, ține o bază de date cu peste 200 de incidente în care camerele companiei au fost folosite în alte scopuri decât cele declarate. Iar Departamentul Apărării nu a făcut publică lista completă a entităților care au acces la datele colectate de propriile camere — spre deosebire de multe agenții locale de poliție, care măcar publică astfel de liste.
Cronologia ridică întrebări suplimentare: versiuni anterioare ale termenilor și condițiilor Flock Safety menționau explicit dreptul companiei de a colecta date „anonimizate și/sau agregate” de la utilizatori, folosibile inclusiv în scopuri de marketing. Flock Safety nu a răspuns solicitării de comentarii pe acest subiect. Într-un context mai larg, episodul se adaugă unui tipar tot mai vizibil în care instituții de stat, inclusiv cele cu cel mai înalt nivel de securitate, externalizează supravegherea către companii private ale căror practici rămân opace — o dinamică pe care analiștii independenți o urmăresc de ani de zile, de la nivel local până la vârful aparatului militar american.
Sursă: ZeroHedge News (zerohedge.com)