
Guvernanta.gov.ro: CNP-uri publice, cine răspunde de fapt?
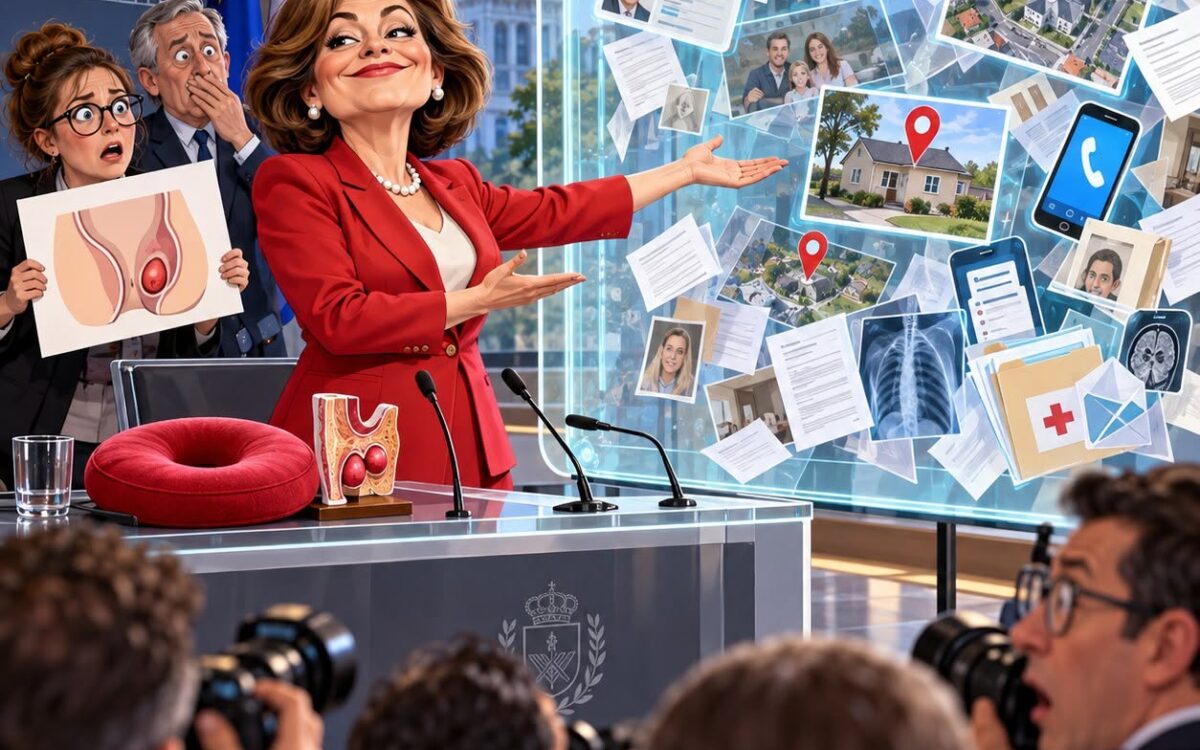
eea ce autoritățile prezintă drept transparență administrativă s-a transformat, în cazul platformei guvernanta.gov.ro, într-o expunere care ridică serioase semne de întrebare despre protecția datelor personale ale românilor. Platforma, lansată sub actualul guvern interimar condus de Ilie Bolojan, a publicat CNP-uri ale conducerilor companiilor de stat — informații pe care nimeni nu le-a cerut oficial, dar pe care cineva a decis, totuși, să le facă publice.
Temeiul legal invocat de platformă este articolul 51 din OUG 109/2011, un act normativ care reglementează guvernanța corporativă a întreprinderilor publice. Problema, subliniată direct în sesizarea care a circulat pe această temă, este că textul de lege cere transparență cu privire la conducerile companiilor de stat, la contracte, la remunerații și la alte date de interes public similare. Nicăieri, însă, legea nu prevede că cetățeanul ar trebui să afle și codul numeric personal al unui director, seria buletinului sau, prin extensie logică, alte date sensibile care nu au nicio legătură cu managementul companiei respective.
Ce nu se spune în comunicatele oficiale
Discuția publică s-a concentrat, ca de obicei, pe partea „bună” a poveștii — transparența, lupta împotriva numirilor politice oculte în companiile de stat, verificarea salariilor grase din sectorul bugetar-etatist. Ceea ce nu apare în aceste narative este întrebarea simplă: cine a verificat, înainte de publicare, dacă platforma respectă legislația privind protecția datelor cu caracter personal? Într-o țară în care GDPR-ul se invocă zilnic pentru orice, de la formulare medicale la cereri banale la ghișeu, faptul că un CNP ajunge expus public pe un site guvernamental nu este un detaliu tehnic minor.
Cronologia merită urmărită cu atenție: publicarea are loc într-un moment în care guvernul Bolojan funcționează cu atribuții limitate, ca executiv interimar, după moțiunea de cenzură din 5 mai 2026 și în plină criză de guvernare care încă nu s-a rezolvat. Coincidență sau nu, exact în această perioadă de vid instituțional apar inițiative de „transparență” care, în loc să clarifice cine gestionează banul public, riscă să transforme cetățenii — sau, în acest caz, funcționarii de rang înalt din companiile de stat — în victime colaterale ale unei implementări tehnice neglijente.
Cine beneficiază de o asemenea expunere?
Întrebarea legitimă este cui i-ar folosi ca astfel de date sensibile să circule liber online. Nu transparenței administrative, care ar fi fost pe deplin servită prin publicarea contractelor, remunerațiilor și componenței consiliilor de administrație — exact ce prevede legea. În schimb, expunerea CNP-urilor deschide, teoretic, portița către fraude, furt de identitate sau alte utilizări care nu au nimic de-a face cu binele public invocat de platformă.
Reacția ironică din spațiul public — sugestia că, după un asemenea eșec de implementare, ar trebui susținută o anumită persoană pentru un portofoliu ministerial, precum cel al Sănătății — este, evident, o formă de sarcasm politic și nu o propunere reală de numire, cu atât mai mult cu cât la acest moment România nu are un guvern nou învestit, iar fostul ministru al Sănătății, Alexandru Rogobete, a demisionat odată cu restul miniștrilor PSD, pe 23 aprilie 2026. Dar tocmai acest sarcasm arată cât de puțină încredere mai există în capacitatea instituțiilor de a gestiona corect date sensibile, chiar și atunci când scopul declarat e unul lăudabil.
Rămâne de văzut dacă platforma va fi corectată rapid sau dacă vom asista, așa cum sugerează ironic sesizarea publică, la „așteptăm să vedem și bolile” — o glumă amară, dar care spune mult despre neîncrederea românilor în modul în care statul gestionează informațiile lor cele mai private.
Sursă: ActiveNews (activenews.ro)