
Coldcard: portofelul „sigur” care a scurs bitcoini de nicăieri

n portofel hardware considerat de comunitatea Bitcoin drept standardul de aur al auto-custodiei s-a dovedit, în ultimele zile, o gaură prin care banii oamenilor au dispărut fără avertisment — și asta ridică o întrebare mai mare decât un simplu bug de firmware: cine garantează, de fapt, siguranța „siguranței”?
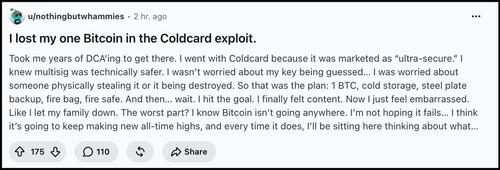
Pe 29-30 iulie au apărut primele rapoarte confirmate: anumite dispozitive Coldcard, produse de compania canadiană Coinkite, au fost golite de fonduri. Nu e o teorie, nu e panică nefondată — vulnerabilitatea s-a confirmat rapid, iar autorul Mark Jeftovic, care a recomandat Coldcard cititorilor săi de-a lungul anilor, a trimis un bulletin de urgență către lista sa de abonați imediat ce a corroborat problema.
Mantra „not your keys, not your coins” s-a fisurat exact acolo unde nu se aștepta nimeni
În cultura Bitcoin, auto-custodia nu era doar o recomandare tehnică, ci aproape un test de puritate ideologică. Cine nu-și ținea criptomoneda pe un portofel hardware precum Coldcard era catalogat drept „LARPist” — un simulacru de bitcoiner adevărat, un simplu spectator. Ceea ce nu se menționează în discursul maximalist e că exact acest simbol al independenței financiare absolute a fost cel care a cedat.
Inițial s-a crezut că problema afectează doar modelele vechi Mk2 și Mk3. În câteva zile s-a confirmat că și Mk4 și Q1 sunt vulnerabile — diferența fiind doar timpul necesar pentru a sparge entropia mai robustă a modelelor recente.
Cronologia bug-ului ridică întrebări: de ce a stat nedetectat din 2021?
Explicația tehnică e simplă în esență: un portofel Bitcoin depinde de o cheie privată generată dintr-o frază-seed de 12 sau 24 de cuvinte, extrase dintr-o listă standard (BIP-39). Numărul de combinații posibile e astronomic — 2¹²⁸ pentru 12 cuvinte, 2²⁵⁶ pentru 24 — dar toate aceste calcule presupun o singură condiție: că cuvintele au fost generate cu adevărat aleatoriu.
Coldcard folosea un generator de numere aleatoare (RNG) intern, iar documentația proprie recomanda adăugarea unei „entropii externe” — aruncarea fizică a zarurilor, de 50-100 de ori — pentru siguranță maximă. Mulți utilizatori nu au făcut asta, presupunând, logic, că RNG-ul intern era suficient de puternic. Problema reală nu a fost lipsa de zaruri, ci faptul că generatorul de numere aleatoare din firmware fusese, de fapt, dezactivat — un bug care exista, nedetectat, din noiembrie 2021, într-un cod deschis, verificabil de oricine.
O analiză tehnică ulterioară, semnată de dezvoltatorul Core-Lightning ddustin, sugerează că totul ar fi început de la o eroare de compilare: un dezvoltator ar fi setat parametrul MICROPY_HW_ENABLE_RNG pe zero pentru a rezolva un conflict de cod, dezactivând astfel generatorul hardware de numere aleatoare și lăsând firmware-ul să folosească un generator software mult mai slab, numit Yasmarang. Coincidență sau nu, o eroare de programare banală a compromis exact componenta care garanta „imposibilitatea matematică” a unui atac.
Cine beneficiază de o asemenea vulnerabilitate? Pe termen scurt, răspunsul e simplu — atacatorii care au drenat portofelele. Dar pe termen lung, cazul Coldcard alimentează un narativ mai vechi: cel al instituțiilor financiare tradiționale și al furnizorilor de ETF-uri pe Bitcoin, care au tot repetat că auto-custodia „la firul ierbii” e riscantă pentru omul obișnuit. Nu e o teorie a conspirației să observi că un asemenea eșec tehnic dă apă la moară exact acelor voci care vor ca bitcoin-ul să rămână în interiorul sistemului financiar clasic, sub formă de produse reglementate.
„Vina utilizatorului” — narativul care nu ține
Unii comentatori din spațiul cripto au sugerat că cei ale căror portofele au fost golite sunt vinovați parțial, pentru că nu au adăugat suficientă entropie externă (aruncări de zaruri). Jeftovic respinge ferm această poziție: niciun alt portofel hardware Bitcoin de pe piață nu condiționează funcționarea corectă de un ritual manual de generare a aleatoriului. Utilizatorii au cumpărat aceste dispozitive crezând că primesc o soluție „gata făcută” de tip bancă-elvețiană-de-buzunar, nu un experiment care necesită proceduri suplimentare nedocumentate clar ca obligatorii.
Important de reținut: nu este vorba despre o spargere a algoritmilor criptografici de bază (SHA-256) — asta ar fi însemnat, teoretic, prăbușirea întregului sistem Bitcoin. Vulnerabilitatea a fost una specifică de implementare — o entropie insuficientă generată din start, nu o entropie „spartă” ulterior cu putere de calcul avansată. Diferența e esențială: portofele precum Trezor, Bitkey sau soluțiile software Sparrow și Electrum nu par afectate de aceeași problemă structurală.
Ce se schimbă pentru „religia” auto-custodiei
Autorul trage concluzii dure pentru propria comunitate: multi-sig (semnături multiple pentru a autoriza o tranzacție) devine minimul necesar, nu un moft. Custodia instituțională — cu toate compromisurile ei — merită reconsiderată. Multe afaceri „doar-Bitcoin” sunt, spune el, pe drumul falimentului, pentru simplul motiv că majoritatea investitorilor în Bitcoin nu împart deloc ideologia maximalistă a auto-custodiei radicale — vor doar randament.
Jeftovic admite public greșeli proprii: compania sa deținea 100% din profiturile reținute în BTC, o alocare pe care o consideră acum riscantă. Recomandă diversificare — inclusiv către active generatoare de flux de numerar, aur și imobiliare — și critică dur „axioma maximalistă” conform căreia e mereu momentul să cumperi bitcoin și niciodată să vinzi.
Contextul mai larg merită menționat: acest episod vine într-un moment în care instituțiile financiare tradiționale promovează activ ETF-urile pe Bitcoin ca alternativă „sigură” la auto-custodie, iar fiecare eșec tehnic al portofelelor hardware alimentează exact acest narativ. Nu e nevoie de o teorie a conspirației pentru a observa cui îi convine ca oamenii să renunțe la controlul direct asupra propriilor fonduri și să-l predea, din nou, unor terți reglementați.
CEO-ul Coinkite ar fi șters, potrivit relatărilor citate în articol, mai multe postări de pe rețelele sociale care explicau tehnic problema, chiar în perioada în care aceasta a devenit publică — o reacție pe care mulți din comunitate au numit-o „gestionare abisală a crizei”. Dacă informația era una banală, de ce ștearsă tocmai acum?
Sursă: ZeroHedge News (zerohedge.com)
Acest articol a fost creat cu asistența inteligenței artificiale și verificat editorial de Redactia.